
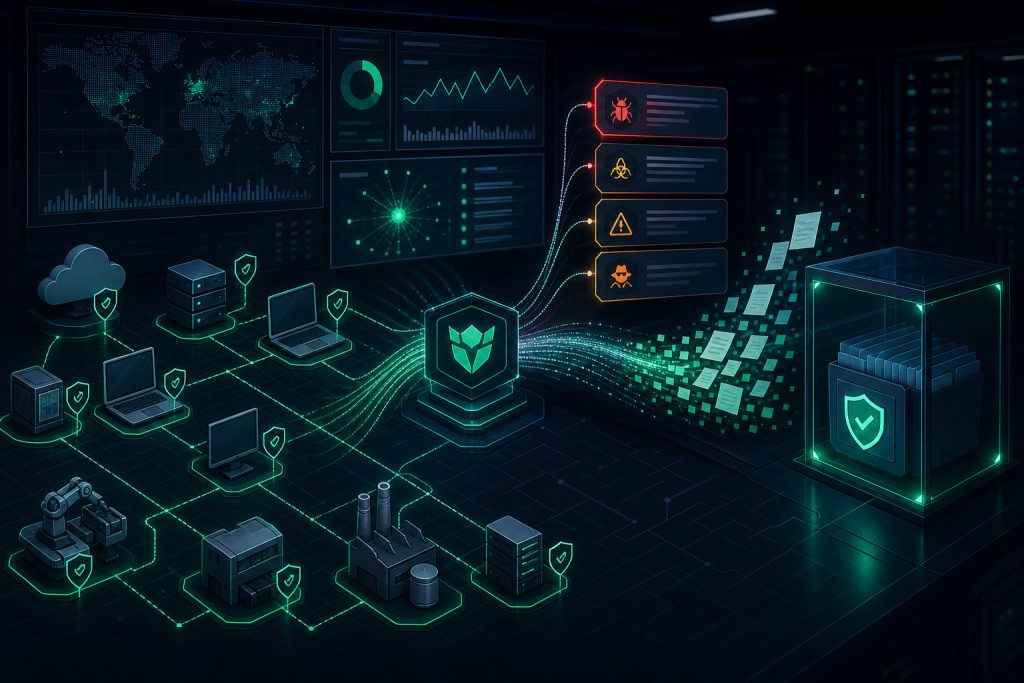
این راهنما به مدیران امنیت اطلاعات (CISO)، مدیران سیستم و تیمهای DevSecOps کمک میکند تا با استفاده از قابلیتهای تشخیص بدافزار در Wazuh، داراییهای عملیاتی خود را پایش، سختسازی و برای ممیزی فنی مستندسازی کنند.
بدافزارها یکی از تهدیدات اصلی امنیت سایبری هستند که میتوانند به صورت پنهان و با روشهای متنوعی به سامانهها نفوذ کنند. تشخیص به موقع و دقیق بدافزارها نیازمند استفاده از ابزارهای جامع و چندلایه است. Wazuh به عنوان یک پلتفرم متنباز امنیتی، با ترکیب مانیتورینگ یکپارچگی فایلها، تحلیل رفتارهای غیرعادی و ادغام با منابع اطلاعات تهدید، امکان تشخیص موثر بدافزار را فراهم میکند. این راهنما به بررسی عملی و فنی قابلیتهای تشخیص بدافزار در Wazuh میپردازد و نحوه بهرهبرداری از آن را در سناریوهای واقعی شرح میدهد.
پیشنیازها و سناریوی عملیاتی
برای استفاده از قابلیتهای تشخیص بدافزار در Wazuh، ابتدا باید عامل (Agent) Wazuh روی سیستمهای هدف نصب و پیکربندی شده باشد. همچنین، دسترسی به کنسول مدیریت Wazuh و داشبورد آن برای مشاهده و تحلیل هشدارها ضروری است.
سناریوی عملیاتی ما شامل پایش یک سرور لینوکسی حیاتی در سازمان است که احتمال آلودگی به بدافزار وجود دارد. هدف، شناسایی سریع فایلهای مخرب، رفتارهای غیرعادی و روتکیتها با استفاده از امکانات Wazuh است.
پایش یکپارچگی فایلها (FIM) و قوانین تشخیص تهدید
ماژول پایش یکپارچگی فایلها (FIM) در Wazuh تغییرات فایلها و دایرکتوریهای حساس را رصد میکند. به تنهایی FIM نمیتواند بدافزار را تشخیص دهد، اما با ترکیب آن با قوانین تشخیص تهدید و منابع اطلاعاتی مانند VirusTotal و لیستهای CDB، میتوان فایلهای مخرب را شناسایی کرد.
برای فعالسازی این قابلیت، باید مسیرهای حساس سیستم را در فایل پیکربندی Wazuh تعریف کنید و قوانین مرتبط با تشخیص بدافزار را فعال نمایید. این قوانین بر اساس هش فایلها، امضاهای YARA و رفتارهای غیرعادی تنظیم شدهاند.
تشخیص رفتار روتکیتها با ماژول Rootcheck
روتکیتها نوعی بدافزار هستند که با پنهانسازی خود، تشخیص را دشوار میکنند. ماژول Rootcheck در Wazuh به صورت مداوم سیستم را برای شناسایی رفتارهای غیرعادی و امضاهای شناخته شده روتکیتها و تروجانها بررسی میکند.
این ماژول با استفاده از امضاهای بهروز و قابلیت بروزرسانی دستی توسط کاربر، امکان تشخیص روتکیتهای جدید و ناشناخته را فراهم میآورد. هشدارهای تولید شده توسط Rootcheck باید به سرعت تحلیل و پیگیری شوند.
ادغام با منابع اطلاعات تهدید و اسکن YARA
Wazuh قابلیت ادغام با منابع اطلاعات تهدید مانند VirusTotal و لیستهای CDB را دارد که شامل هش فایلهای مخرب شناخته شده است. این ادغام به تشخیص سریعتر و دقیقتر بدافزار کمک میکند.
همچنین، اسکنهای YARA که قواعدی برای شناسایی الگوهای خاص در فایلها هستند، میتوانند به صورت خودکار روی فایلهای مشکوک اجرا شوند. پیکربندی این اسکنها در Wazuh امکانپذیر است و به تشخیص بدافزارهای پیچیده کمک میکند.
جمعآوری و تحلیل لاگهای نرمافزارهای ضدبدافزار
Wazuh میتواند لاگهای نرمافزارهای ضدبدافزار ثالث مانند Windows Defender و ClamAV را جمعآوری و تحلیل کند. این قابلیت به تیم امنیتی امکان میدهد تا هشدارهای این نرمافزارها را در یک کنسول متمرکز مشاهده و مدیریت کنند.
برای این منظور باید لاگهای مربوطه روی سیستم هدف فعال و مسیرهای آنها در پیکربندی Wazuh تعریف شود. سپس قوانین تحلیل لاگها برای استخراج هشدارهای مرتبط با بدافزار فعال میگردد.
مراحل عملیاتی و اعتبارسنجی
1. نصب و پیکربندی عامل Wazuh روی سیستمهای هدف با فعالسازی ماژولهای FIM و Rootcheck.
2. تعریف مسیرهای حساس برای پایش یکپارچگی فایلها و فعالسازی قوانین تشخیص بدافزار در فایلهای پیکربندی.
3. راهاندازی ادغام با منابع اطلاعات تهدید مانند VirusTotal و بارگذاری قواعد YARA مناسب.
4. پیکربندی جمعآوری لاگهای نرمافزارهای ضدبدافزار و فعالسازی قوانین تحلیل آنها.
5. نظارت مستمر بر هشدارهای تولید شده در داشبورد Wazuh و تحلیل آنها برای شناسایی موارد مشکوک.
6. انجام تستهای اعتبارسنجی با ایجاد تغییرات کنترل شده در فایلها و بررسی تولید هشدارهای مرتبط.
7. مستندسازی رویدادها و هشدارها به عنوان شواهد فنی برای ممیزیهای امنیتی.
چکلیست بررسی فنی
- عامل Wazuh روی تمامی سیستمهای هدف نصب و فعال است.
- ماژولهای FIM و Rootcheck در پیکربندی عامل فعال شدهاند.
- مسیرهای حساس سیستم برای پایش یکپارچگی فایلها تعریف شدهاند.
- ادغام با منابع اطلاعات تهدید مانند VirusTotal و لیستهای CDB پیکربندی شده است.
- قواعد YARA مناسب برای اسکن فایلها بارگذاری و فعال شدهاند.
- جمعآوری لاگهای نرمافزارهای ضدبدافزار ثالث فعال و تحلیل میشوند.
- هشدارهای تولید شده به صورت مستمر بررسی و تحلیل میگردند.
- رویدادها و هشدارهای مهم به عنوان مستندات ممیزی ثبت میشوند.
جمعبندی
استفاده از قابلیتهای تشخیص بدافزار در Wazuh به سازمانها امکان میدهد تا با رویکردی چندلایه و جامع، تهدیدات مخرب را به سرعت شناسایی و پاسخ دهند. ترکیب پایش یکپارچگی فایلها، تشخیص رفتار روتکیتها، ادغام با منابع اطلاعات تهدید و تحلیل لاگهای ضدبدافزار، یک چارچوب قوی برای حفاظت از داراییهای عملیاتی فراهم میکند. مستندسازی دقیق این فرآیندها و هشدارها، علاوه بر افزایش امنیت، به عنوان شواهد فنی در ممیزیهای امنیتی ارزشمند خواهد بود.
امنیار چطور به اجرای این مسیر کمک میکند؟
امنیار برای تیمهای امنیت، مدیران سیستم و DevSecOps مسیر ثبت دارایی، پیگیری وضعیت سختسازی، نگهداری شواهد فنی و آمادهسازی ممیزی را شفافتر میکند.