مقالات و بینش‌های امن‌یار

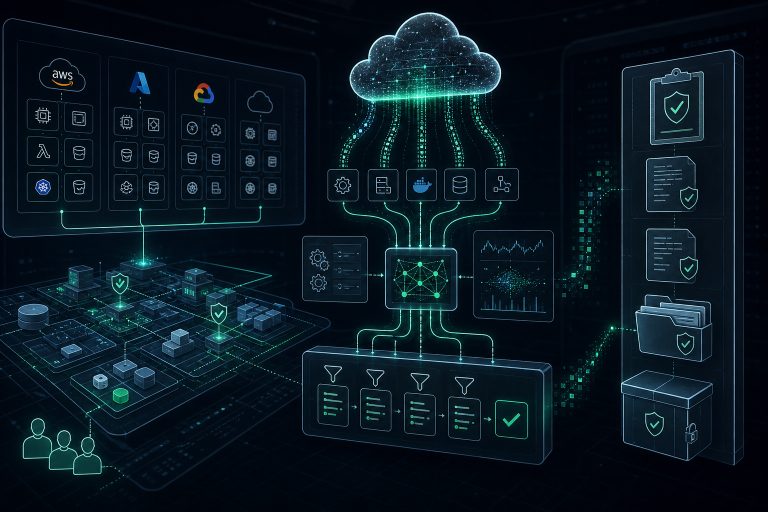
تصویر مفهومی مقالهٔ راهنمای عملی استفاده از قوانین Sigma برای مدیریت دارایی‌های سایبری، سخت‌سازی و شواهد فنی در امنیت برنامه‌ها
۵ دقیقه مطالعهمهندسی لاگ و نظارت فنی

راهنمای عملی استفاده از قوانین Sigma برای مدیریت دارایی‌های سایبری، سخت‌سازی و شواهد فنی در امنیت برنامه‌ها

این راهنما به مدیران امنیت اطلاعات (CISO)، مدیران سیستم و تیم‌های DevSecOps کمک می‌کند تا با بهره‌گیری از قوانین Sigma در حوزه لاگ‌برداری و تحلیل رویدادهای امنیتی برنامه‌ها، دارایی‌های سایبری خود را مدیریت، سخت‌سازی و مستندسازی کنند.

مطالعه مقاله
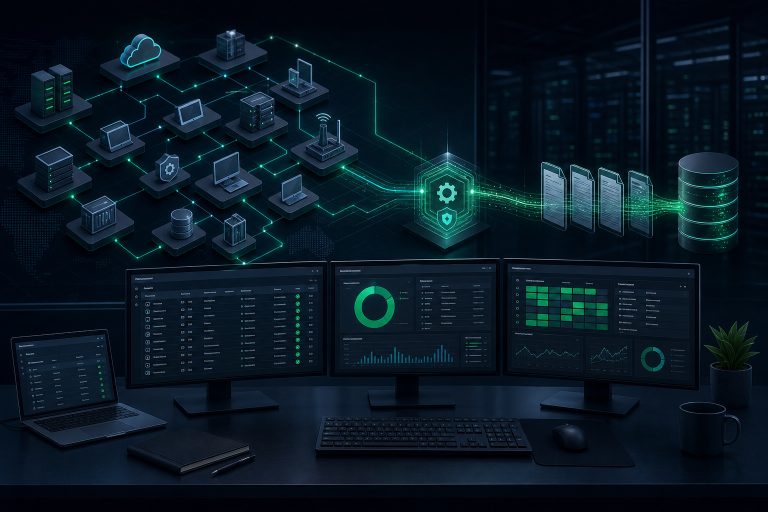
تصویر مفهومی مقالهٔ راهنمای عملی استفاده از قوانین Sigma برای مدیریت امنیت و حسابرسی در محیط‌های ابری
۵ دقیقه مطالعهمهندسی لاگ و نظارت فنی

راهنمای عملی استفاده از قوانین Sigma برای مدیریت امنیت و حسابرسی در محیط‌های ابری

این راهنما به مدیران امنیت اطلاعات، مدیران سیستم و تیم‌های DevSecOps کمک می‌کند تا با استفاده از قوانین Sigma مخصوص محیط‌های ابری، دارایی‌های عملیاتی را شناسایی، سخت‌افزار و نرم‌افزار را مستحکم کنند، لاگ‌ها را مهندسی و تحلیل نمایند و شواهد فنی برای ممیزی‌های امنیتی فراهم آورند.

مطالعه مقاله
تصویر مفهومی مقالهٔ راهنمای عملی مدیریت وصله‌گذاری سازمانی برای مدیران امنیت اطلاعات و تیم‌های فنی
۴ دقیقه مطالعههاردنینگ و امن‌سازی سرورها

راهنمای عملی مدیریت وصله‌گذاری سازمانی برای مدیران امنیت اطلاعات و تیم‌های فنی

این راهنما بر اساس مستندات رسمی NIST SP 800-40 Rev. 4، فرآیند مدیریت وصله‌گذاری سازمانی را به‌عنوان یک بخش حیاتی از نگهداری پیشگیرانه فناوری توضیح می‌دهد و به مدیران امنیت، مدیران سیستم و تیم‌های DevSecOps کمک می‌کند تا دارایی‌ها را شناسایی، سخت‌سازی، ثبت وقایع و مستندسازی فنی را بهبود بخشند.

مطالعه مقاله
تصویر مفهومی مقالهٔ راهنمای عملی برای مدیران امنیت اطلاعات و تیم‌های فنی: استفاده از راهنمای NIST SP 800-115 در مدیریت دارایی‌های سایبری، سخت‌سازی، لاگ‌گیری و شواهد فنی ممیزی
۴ دقیقه مطالعهشواهد ممیزی و انطباق

راهنمای عملی برای مدیران امنیت اطلاعات و تیم‌های فنی: استفاده از راهنمای NIST SP 800-115 در مدیریت دارایی‌های سایبری، سخت‌سازی، لاگ‌گیری و شواهد فنی ممیزی

این راهنما بر اساس مستندات رسمی NIST SP 800-115 تدوین شده و به مدیران امنیت اطلاعات (CISO)، مدیران سیستم و تیم‌های DevSecOps کمک می‌کند تا با تمرکز بر موجودی دارایی‌های سایبری، سخت‌سازی سیستم‌ها، جمع‌آوری لاگ‌ها و مستندسازی شواهد فنی ممیزی، فرآیندهای امنیتی خود را بهبود بخشند.

مطالعه مقاله
تصویر مفهومی مقالهٔ راهنمای عملی امنیت و سخت‌سازی سامانه‌های ایمیل بر اساس NIST SP 800-45 نسخه 2
۵ دقیقه مطالعههاردنینگ و امن‌سازی سرورها

راهنمای عملی امنیت و سخت‌سازی سامانه‌های ایمیل بر اساس NIST SP 800-45 نسخه 2

این راهنما بر اساس مستندات رسمی NIST SP 800-45 نسخه 2، به مدیران امنیت اطلاعات، مدیران سیستم و تیم‌های DevSecOps کمک می‌کند تا سامانه‌های ایمیل سازمانی را به صورت ایمن پیاده‌سازی، سخت‌سازی و پایش کنند. تمرکز بر مدیریت دارایی‌های عملیاتی، سخت‌سازی سیستم‌ها، ثبت لاگ‌ها و جمع‌آوری شواهد فنی برای ممیزی است.

مطالعه مقاله
تصویر مفهومی مقالهٔ راهنمای عملی استقرار و بهره‌برداری از سامانه‌های تشخیص و پیشگیری نفوذ (IDPS) بر اساس مستندات NIST SP 800-94
۵ دقیقه مطالعهمهندسی لاگ و نظارت فنی

راهنمای عملی استقرار و بهره‌برداری از سامانه‌های تشخیص و پیشگیری نفوذ (IDPS) بر اساس مستندات NIST SP 800-94

این راهنما به مدیران امنیت اطلاعات، مدیران سیستم و تیم‌های DevSecOps کمک می‌کند تا با استفاده از راهنمای NIST SP 800-94، سامانه‌های تشخیص و پیشگیری نفوذ را به‌صورت عملیاتی پیاده‌سازی، سخت‌سازی، لاگ‌برداری و برای ممیزی فنی آماده کنند.

مطالعه مقاله
تصویر مفهومی مقالهٔ راهنمای عملی امن‌سازی و حسابرسی فنی وب‌سرورهای عمومی بر اساس NIST SP 800-44 نسخه 2
۴ دقیقه مطالعههاردنینگ و امن‌سازی سرورها

راهنمای عملی امن‌سازی و حسابرسی فنی وب‌سرورهای عمومی بر اساس NIST SP 800-44 نسخه 2

این راهنما به مدیران امنیت اطلاعات، مدیران سیستم و تیم‌های DevSecOps کمک می‌کند تا با استفاده از دستورالعمل‌های NIST SP 800-44 نسخه 2، وب‌سرورهای عمومی خود را به صورت ایمن پیکربندی، سخت‌سازی و پایش کنند و شواهد فنی لازم برای حسابرسی را فراهم آورند.

مطالعه مقاله
تصویر مفهومی مقالهٔ راهنمای عملی استقرار و مدیریت فایروال‌ها بر اساس مستندات NIST SP 800-41 Rev. 1
۴ دقیقه مطالعههاردنینگ و امن‌سازی سرورها

راهنمای عملی استقرار و مدیریت فایروال‌ها بر اساس مستندات NIST SP 800-41 Rev. 1

این راهنما به مدیران امنیت اطلاعات، مدیران سیستم و تیم‌های DevSecOps کمک می‌کند تا با استفاده از دستورالعمل‌های NIST SP 800-41 Rev. 1، فایروال‌ها را به‌درستی انتخاب، پیکربندی، سخت‌سازی و مدیریت کنند و شواهد فنی لازم برای ممیزی‌های امنیتی را فراهم آورند.

مطالعه مقاله
تصویر مفهومی مقالهٔ راهنمای عملی جمع‌آوری و تحلیل لاگ‌ها با Wazuh برای مدیران امنیت و تیم‌های فنی
۵ دقیقه مطالعهمهندسی لاگ و نظارت فنی

راهنمای عملی جمع‌آوری و تحلیل لاگ‌ها با Wazuh برای مدیران امنیت و تیم‌های فنی

این راهنما به مدیران امنیت اطلاعات (CISO)، مدیران سیستم و تیم‌های DevSecOps کمک می‌کند تا با استفاده از قابلیت‌های جمع‌آوری لاگ Wazuh، دارایی‌های عملیاتی خود را شناسایی، سخت‌سازی کنند، لاگ‌ها را به‌صورت متمرکز جمع‌آوری و تحلیل نمایند و شواهد فنی لازم برای ممیزی‌های امنیتی را فراهم آورند.

مطالعه مقاله
تصویر مفهومی مقالهٔ راهنمای عملی تشخیص بدافزار با Wazuh برای مدیران امنیت و تیم‌های فنی
۵ دقیقه مطالعهمهندسی لاگ و نظارت فنی

راهنمای عملی تشخیص بدافزار با Wazuh برای مدیران امنیت و تیم‌های فنی

این راهنما به مدیران امنیت اطلاعات (CISO)، مدیران سیستم و تیم‌های DevSecOps کمک می‌کند تا با استفاده از قابلیت‌های تشخیص بدافزار در Wazuh، دارایی‌های عملیاتی خود را پایش، سخت‌سازی و برای ممیزی فنی مستندسازی کنند.

مطالعه مقاله