
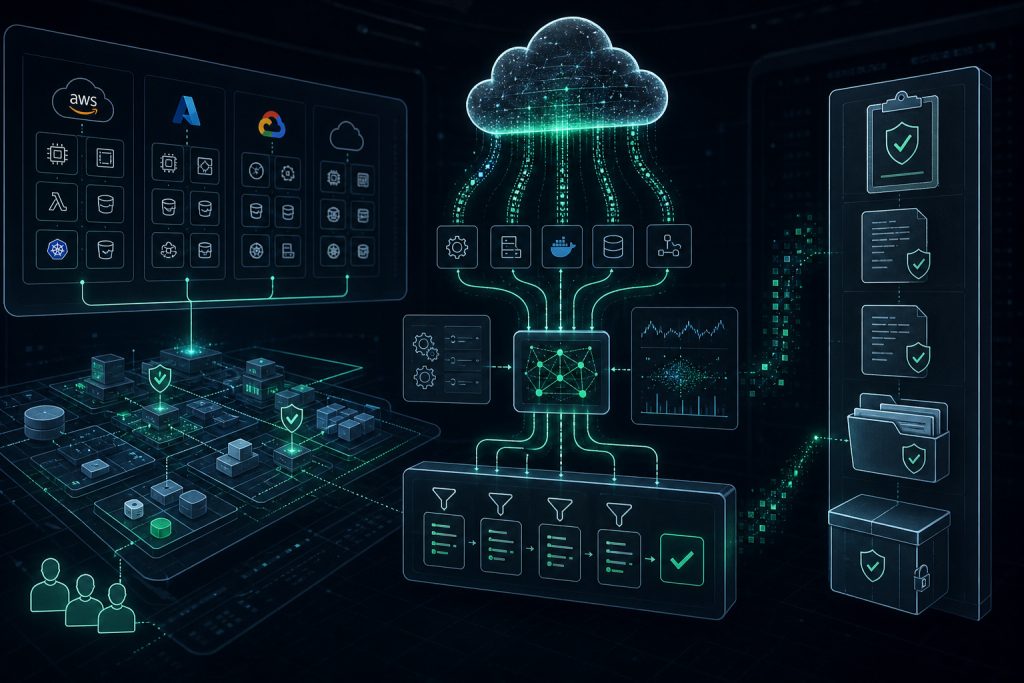
این راهنما به مدیران امنیت اطلاعات، مدیران سیستم و تیمهای DevSecOps کمک میکند تا با استفاده از قوانین Sigma مخصوص محیطهای ابری، داراییهای عملیاتی را شناسایی، سختافزار و نرمافزار را مستحکم کنند، لاگها را مهندسی و تحلیل نمایند و شواهد فنی برای ممیزیهای امنیتی فراهم آورند.
محیطهای ابری به دلیل ماهیت پویا و گسترده خود، چالشهای خاصی در مدیریت داراییها، سختسازی امنیتی، ثبت و تحلیل لاگها و تهیه شواهد فنی برای ممیزیها دارند. قوانین Sigma که یک فرمت استاندارد و متنباز برای تعریف قواعد تشخیص رخدادهای امنیتی است، امکان تعریف و اجرای قوانین یکپارچه و قابل حمل را فراهم میکند. در این راهنما، با تمرکز بر قوانین Sigma حوزه ابری، نحوه استفاده از این قوانین برای بهبود امنیت عملیاتی و اثبات انطباق در سازمانهای ایرانی تشریح میشود.
مقدمهای بر قوانین Sigma و کاربرد آنها در محیطهای ابری
Sigma یک فرمت استاندارد برای تعریف قوانین تشخیص رخدادهای امنیتی است که مستقل از پلتفرمهای SIEM و لاگجمعآوری است. این قوانین به صورت YAML نوشته میشوند و میتوانند به فرمتهای مختلف موتورهای تحلیل لاگ تبدیل شوند.
در حوزه امنیت ابری، Sigma شامل مجموعهای از قوانین برای سرویسهای مختلف مانند AWS CloudTrail، Azure، Google Cloud Platform (GCP) و Microsoft 365 است. این قوانین به شناسایی رخدادهای مشکوک، تغییرات غیرمجاز و فعالیتهای مخرب کمک میکنند.
استفاده از این قوانین به تیمهای امنیتی امکان میدهد تا داراییهای ابری را به صورت دقیقتر شناسایی و نظارت کنند، سختافزار و نرمافزار را مستحکم نمایند، لاگها را به شکل موثرتری تحلیل کنند و شواهد قابل اتکا برای ممیزیها فراهم آورند.
پیشنیازها و سناریوی عملیاتی
برای بهرهبرداری از قوانین Sigma در محیط ابری، ابتدا باید زیرساخت لاگجمعآوری و SIEM یا ابزار تحلیل لاگ در سازمان مستقر باشد. این ابزار باید قابلیت تبدیل و اجرای قوانین Sigma را داشته باشد یا از ابزارهای تبدیل قوانین Sigma به فرمتهای خاص پشتیبانی کند.
سناریوی عملیاتی فرضی: سازمانی با زیرساخت ابری AWS و Azure قصد دارد با استفاده از قوانین Sigma، رخدادهای امنیتی مرتبط با تغییرات دسترسیها، فعالیتهای غیرمجاز و رخدادهای حساس را شناسایی کند، همچنین شواهد لازم برای ممیزیهای امنیتی را فراهم آورد.
در این سناریو، تیم امنیتی ابتدا قوانین مرتبط با AWS CloudTrail و Azure را از مخزن Sigma دریافت و متناسب با محیط خود تنظیم میکند، سپس این قوانین را در سیستم SIEM بارگذاری و اجرا مینماید.
فرآیند شناسایی و مدیریت داراییهای ابری با قوانین Sigma
قوانین Sigma حوزه ابری شامل قواعدی برای شناسایی رخدادهای مرتبط با داراییها مانند ایجاد، حذف یا تغییر منابع ابری است. با تحلیل لاگهای CloudTrail در AWS یا لاگهای Azure Activity Log، میتوان تغییرات داراییها را به صورت دقیق رصد کرد.
برای مثال، قانون Sigma مربوط به شناسایی ایجاد کلیدهای دسترسی جدید در AWS میتواند به سرعت این رخداد را شناسایی و هشدار دهد که نشاندهنده افزودن دارایی جدید یا تغییر در دسترسیها است.
این اطلاعات به تیم امنیتی کمک میکند تا داراییهای ابری را بهروز نگه داشته و تغییرات غیرمجاز را شناسایی و پاسخ دهند.
سختسازی امنیتی و پایش لاگها با قوانین Sigma
قوانین Sigma برای محیطهای ابری به شناسایی رخدادهای مرتبط با تلاشهای نفوذ، تغییرات غیرمجاز در پیکربندیها و فعالیتهای مشکوک کمک میکنند.
با استفاده از این قوانین، میتوان فعالیتهایی مانند تغییر سیاستهای دسترسی، حذف لاگها، یا اجرای دستورات حساس را شناسایی کرد و به سرعت واکنش نشان داد.
همچنین، این قوانین به عنوان بخشی از فرآیند سختسازی، به شناسایی نقاط ضعف در پیکربندیهای ابری کمک میکنند و امکان اصلاح سریع را فراهم میآورند.
تهیه شواهد فنی برای ممیزی و انطباق
یکی از چالشهای مهم در ممیزیهای امنیتی، ارائه شواهد فنی قابل اتکا و مستند است. قوانین Sigma با تعریف دقیق رخدادهای امنیتی و ثبت آنها در لاگها، امکان استخراج گزارشهای مستند و قابل بررسی را فراهم میکنند.
با اجرای این قوانین در سیستمهای SIEM، میتوان گزارشهای خودکاری از رخدادهای مهم امنیتی تولید کرد که برای ممیزیهای داخلی و خارجی قابل استفاده است.
این شواهد شامل زمان رخداد، نوع رخداد، کاربر یا سرویس دخیل و جزئیات مرتبط است که به اثبات انطباق با سیاستهای امنیتی کمک میکند.
اعتبارسنجی و بررسی صحت عملکرد قوانین Sigma
پس از بارگذاری قوانین Sigma در سیستم SIEM، باید صحت عملکرد آنها را با استفاده از رخدادهای واقعی یا رخدادهای شبیهسازی شده بررسی کرد.
برای اعتبارسنجی، میتوان رخدادهای شناخته شده مانند ایجاد یک کلید دسترسی جدید یا تغییر در سیاستهای امنیتی را انجام داد و بررسی کرد که آیا قانون مربوطه هشدار صادر میکند یا خیر.
همچنین، بازبینی دورهای قوانین و بهروزرسانی آنها با توجه به تغییرات محیط ابری و تهدیدات جدید ضروری است.
چکلیست بررسی فنی
- اطمینان از وجود زیرساخت لاگجمعآوری و سیستم SIEM با پشتیبانی از قوانین Sigma
- انتخاب و بارگذاری قوانین Sigma مرتبط با سرویسهای ابری مورد استفاده (AWS، Azure، GCP، M365)
- پیکربندی قوانین متناسب با محیط عملیاتی و نیازهای امنیتی سازمان
- اجرای تستهای اعتبارسنجی با رخدادهای واقعی یا شبیهسازی شده
- نظارت مستمر بر هشدارها و تحلیل لاگها برای شناسایی رخدادهای مشکوک
- تهیه گزارشهای مستند برای ممیزیهای داخلی و خارجی
- بهروزرسانی دورهای قوانین و تنظیمات بر اساس تغییرات محیط و تهدیدات جدید
جمعبندی
استفاده از قوانین Sigma در حوزه امنیت ابری، یک رویکرد استاندارد و موثر برای مدیریت داراییها، سختسازی امنیت، مهندسی لاگها و تهیه شواهد فنی برای ممیزیها است. با پیادهسازی این قوانین در سیستمهای SIEM و تحلیل لاگ، سازمانها میتوانند به شکل موثرتری تهدیدات را شناسایی و پاسخ دهند و انطباق با استانداردهای امنیتی را اثبات کنند. این راهکار به ویژه در محیطهای ابری پویا و پیچیده، نقش کلیدی در حفظ امنیت و پایداری عملیات ایفا میکند.
امنیار چطور به اجرای این مسیر کمک میکند؟
امنیار برای تیمهای امنیت، مدیران سیستم و DevSecOps مسیر ثبت دارایی، پیگیری وضعیت سختسازی، نگهداری شواهد فنی و آمادهسازی ممیزی را شفافتر میکند.