
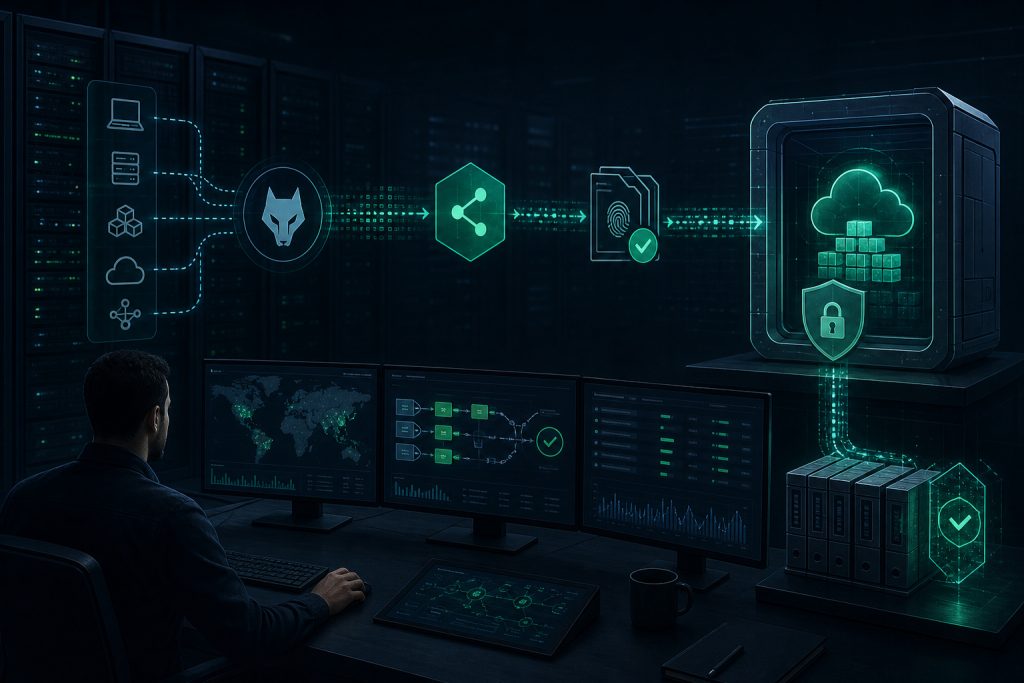
حفظ شواهد امنیتی به صورت امن و غیرقابل تغییر، یکی از ارکان حیاتی تحلیل جرمشناسی، پاسخ به حادثه و انطباق با استانداردهای امنیتی است. تغییر، حذف یا ذخیرهسازی نامناسب شواهد میتواند ارزش آنها را کاهش دهد. در این راهنما، با استفاده از Wazuh برای تشخیص تهدیدات و تولید هشدارهای امنیتی، و Shuffle برای خودکارسازی آرشیو امن این هشدارها در Amazon S3، یک معماری عملی و قابل اعتماد برای حفظ شواهد ارائه میشود. این راهکار، زنجیره نگهداری شواهد را تقویت کرده و ریسکهای مرتبط با دستکاری دادهها را کاهش میدهد.
سناریوی عملی و زیرساختهای مورد نیاز
در این سناریو، یک محیط آزمایشی شامل سرور Wazuh نسخه 4.14.5، یک نقطه پایانی اوبونتو 24.04 با عامل Wazuh نصب شده، یک نقطه پایانی مهاجم برای شبیهسازی حملات SSH و یک نمونه Shuffle در فضای ابری راهاندازی شده است.
برای ذخیرهسازی شواهد، دو باکت Amazon S3 ایجاد میشود: یک باکت اصلی برای ذخیره هشدارهای Wazuh به صورت غیرقابل تغییر و یک باکت ثانویه برای ذخیره لاگهای دسترسی به باکت اصلی. این تفکیک، امکان ردیابی کامل فعالیتها و حفظ یکپارچگی دادهها را فراهم میکند.
پیکربندی زیرساخت AWS برای آرشیو امن
ابتدا باکت لاگ دسترسی ایجاد میشود که تنظیمات امنیتی آن شامل غیرفعال بودن ACL، مسدودسازی دسترسی عمومی، رمزنگاری سمت سرور با SSE-KMS یا SSE-S3 و غیرفعال بودن نسخهبندی و Object Lock است.
سپس باکت اصلی شواهد ساخته میشود که علاوه بر تنظیمات مشابه، نسخهبندی و Object Lock فعال شدهاند تا قابلیت Write-Once Read-Many (WORM) تضمین شود و شواهد ذخیره شده قابل تغییر یا حذف نباشند.
در ادامه، لاگگیری دسترسی به باکت اصلی فعال شده و تنظیمات Object Lock در حالت Compliance Mode با دوره نگهداری متناسب با نیازهای سازمان (مثلاً 90 تا 180 روز) اعمال میشود.
مدیریت دسترسی امن با IAM و سیاستهای باکت
یک کاربر IAM با حداقل دسترسی لازم برای آپلود اشیاء در باکت شواهد ایجاد میشود. سیاست دسترسی شامل اجازه PutObject و خواندن متادیتای باکت است.
سیاست باکت به گونهای تنظیم میشود که فقط این کاربر IAM بتواند عملیات آپلود را انجام دهد و سایر کاربران حتی root نیز از این دسترسی محروم شوند. این محدودیت، کنترل دقیق بر نوشتن دادهها و حفظ یکپارچگی آرشیو را تضمین میکند.
ساخت گردش کار خودکار در Shuffle برای آرشیو هشدارها
در Shuffle، یک گردش کار جدید ایجاد میشود که با دریافت هشدارهای با شدت بالا (سطح 10 به بالا) از Wazuh از طریق webhook، فرآیند آرشیو را آغاز میکند.
این گردش کار شامل مراحل استخراج کامل دادههای هشدار، ایجاد فایل شواهد با نامگذاری منطبق بر عنوان هشدار، آپلود فایل در باکت S3 با استفاده از کاربر IAM اختصاصی و بررسی صحت تنظیمات باکت (مسدود بودن دسترسی عمومی و فعال بودن لاگگیری دسترسی) است.
در نهایت، پس از موفقیتآمیز بودن آرشیو، یک پیام اطلاعرسانی به کانال Slack ارسال میشود که جزئیات هشدار و وضعیت امنیتی باکت را نمایش میدهد.
پیکربندی ارسال هشدارها از Wazuh به Shuffle
در داشبورد Wazuh، تنظیمات Forwarding Alert به گونهای انجام میشود که هشدارهای با شدت 10 و بالاتر به آدرس webhook گردش کار Shuffle ارسال شوند.
این تنظیمات به صورت JSON در فایل پیکربندی Wazuh اضافه شده و پس از ذخیره، سرویس Wazuh ریستارت میشود تا تغییرات اعمال گردد.
این روش تضمین میکند که تنها رویدادهای مهم و بحرانی به گردش کار خودکار ارسال شده و در آرشیو امن ذخیره شوند.
شبیهسازی و اعتبارسنجی عملکرد سیستم
برای تولید هشدارهای با شدت بالا، از نقطه پایانی مهاجم با ابزار Hydra استفاده میشود تا حملات مکرر SSH با نام کاربری نامعتبر به نقطه پایانی اوبونتو شبیهسازی شود.
این حملات باعث تولید هشدارهای امنیتی در Wazuh شده که پس از رسیدن به آستانه شدت، به صورت خودکار به Shuffle ارسال و آرشیو میشوند.
در داشبورد Wazuh میتوان هشدارهای تولید شده را مشاهده کرد و در Slack پیامهای تایید آرشیو و صحت تنظیمات باکت دریافت میشود.
همچنین، تلاشهای دستی برای آپلود فایل در باکت شواهد با خطای دسترسی مواجه شده که نشاندهنده صحت سیاستهای محدودکننده است.
چکلیست بررسی فنی
- ایجاد دو باکت S3 مجزا: یکی برای شواهد با نسخهبندی و Object Lock فعال، و دیگری برای لاگهای دسترسی بدون نسخهبندی و Object Lock.
- فعالسازی رمزنگاری سمت سرور (SSE-KMS یا SSE-S3) برای هر دو باکت جهت حفاظت دادهها.
- تعریف سیاست IAM با حداقل دسترسی لازم برای آپلود فایلها و خواندن متادیتا در باکت شواهد.
- تنظیم سیاست باکت برای محدود کردن دسترسی نوشتن فقط به کاربر IAM اختصاصی گردش کار.
- ساخت گردش کار در Shuffle با دریافت webhook از Wazuh، ایجاد فایل شواهد، آپلود در S3 و بررسی تنظیمات امنیتی باکت.
- پیکربندی Wazuh برای ارسال هشدارهای با شدت بالا به آدرس webhook گردش کار Shuffle.
- شبیهسازی حملات SSH برای تولید هشدارهای با شدت بالا و اعتبارسنجی آرشیو خودکار.
- بررسی پیامهای اطلاعرسانی در Slack و لاگهای دسترسی باکت برای اطمینان از صحت عملکرد و امنیت.
جمعبندی
پیادهسازی یک آرشیو جرمشناسی امن و غیرقابل تغییر با ترکیب قابلیتهای تشخیص تهدید Wazuh، خودکارسازی گردش کار Shuffle و کنترلهای امنیتی Amazon S3، امکان حفظ شواهد با اطمینان بالا را فراهم میکند. این راهکار ضمن کاهش دخالت دستی، تضمین میکند که شواهد حساس به صورت رمزنگاری شده، نسخهبندی شده و با سیاستهای سختگیرانه نگهداری شوند. همچنین، با فعالسازی لاگگیری دسترسی و محدودسازی دسترسی نوشتن، شفافیت و کنترل کامل بر زنجیره نگهداری شواهد ایجاد میشود. این روش، پایهای قوی برای پاسخ به حوادث امنیتی و انطباق با الزامات قانونی فراهم میآورد.
برای بررسی نیاز سازمان در مدیریت داراییها و گردآوری شواهد ممیزی، با امنیار آشنا شوید.