
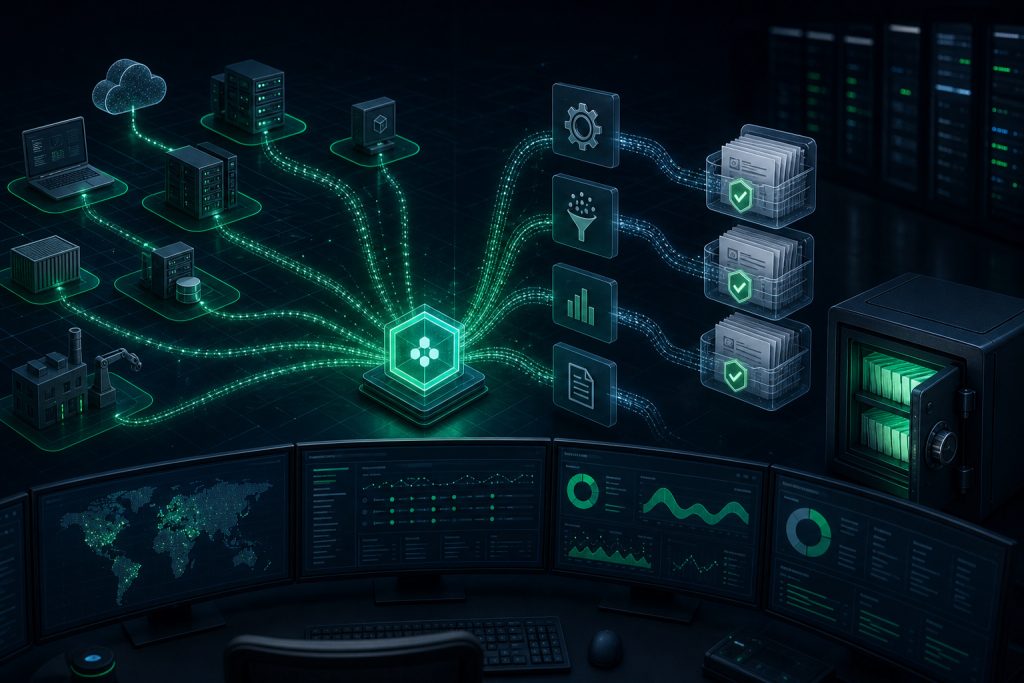
این راهنما به مدیران امنیت اطلاعات، مدیران سیستم و تیمهای DevSecOps کمک میکند تا با استفاده از پلتفرم متنباز Wazuh، داراییهای سایبری خود را مدیریت، سختسازی کنند، لاگها را جمعآوری و تحلیل نمایند و شواهد فنی لازم برای ممیزیهای امنیتی را فراهم آورند.
Wazuh یک پلتفرم متنباز مدیریت اطلاعات و رویدادهای امنیتی (SIEM) و پاسخگویی گسترده به تهدیدات (XDR) است که قابلیتهای متعددی برای مدیریت امنیت زیرساختهای فناوری اطلاعات فراهم میکند. این راهنما بر اساس مستندات رسمی Wazuh و کاربردهای آن در مراکز عملیات امنیتی (SOC) تدوین شده است و به صورت عملیاتی به موضوعات کلیدی داراییهای سایبری، سختسازی، لاگگیری و مستندسازی فنی میپردازد. در این متن، به شرح پیشنیازها، سناریوی عملی، روند کاری و روشهای اعتبارسنجی پرداخته شده است.
پیشنیازها و آمادهسازی محیط
برای بهرهبرداری از Wazuh به عنوان یک پلتفرم مرکزی مدیریت امنیت، ابتدا باید زیرساختهای سختافزاری و نرمافزاری مناسب فراهم شود. این شامل سرورهای اختصاصی یا مجازی برای نصب Wazuh Manager، پایگاه داده Elasticsearch برای ذخیرهسازی لاگها و داشبورد Kibana برای نمایش و تحلیل دادهها است.
همچنین باید عاملهای Wazuh (Wazuh Agents) روی تمامی داراییهای هدف شامل سرورها، ایستگاههای کاری و دستگاههای شبکه نصب شوند تا دادههای امنیتی و لاگها به صورت متمرکز جمعآوری شوند.
پیشنیازهای نرمافزاری شامل سیستمعاملهای پشتیبانی شده، نسخههای مورد نیاز Elasticsearch و Kibana، و پیکربندیهای شبکه برای ارتباط امن بین اجزا است.
مدیریت داراییهای سایبری با Wazuh
Wazuh امکان شناسایی و ثبت داراییهای سایبری را از طریق عاملهای نصب شده روی هر دستگاه فراهم میکند. این عاملها اطلاعاتی مانند مشخصات سختافزاری، نرمافزاری، پیکربندیها و وضعیت امنیتی را جمعآوری میکنند.
با استفاده از داشبورد Wazuh، مدیران میتوانند نمایی جامع از داراییها داشته باشند و تغییرات یا ناهنجاریها را به سرعت شناسایی کنند. این قابلیت به ویژه در مدیریت داراییهای سازمانی و انطباق با استانداردهای امنیتی اهمیت دارد.
سناریوی عملی: فرض کنید یک سازمان با چندین سرور لینوکسی و ویندوزی دارد. با نصب عامل Wazuh روی این سرورها، اطلاعات داراییها به صورت خودکار به سرور مرکزی ارسال میشود و مدیر امنیت میتواند از طریق داشبورد، وضعیت هر دارایی را مشاهده و مدیریت کند.
سختسازی سیستمها و پایش تغییرات
یکی از قابلیتهای کلیدی Wazuh، پایش یکپارچگی فایلها (File Integrity Monitoring) است که تغییرات غیرمجاز در فایلهای حساس سیستم را شناسایی میکند. این ویژگی به سختسازی سیستمها و جلوگیری از نفوذ کمک میکند.
Wazuh همچنین ارزیابی مداوم پیکربندیهای امنیتی را انجام میدهد و با مقایسه وضعیت فعلی با استانداردهای تعریف شده، نقاط ضعف را گزارش میکند.
سناریوی عملی: پس از نصب و پیکربندی Wazuh، مدیر امنیت میتواند قوانین سختسازی را تعریف کند تا تغییرات در فایلهای پیکربندی حیاتی مانند /etc/passwd یا رجیستری ویندوز رصد شود و در صورت بروز تغییرات غیرمجاز، هشدار دریافت کند.
جمعآوری و تحلیل لاگها برای تشخیص تهدیدات
Wazuh با جمعآوری لاگهای سیستم، برنامهها و دستگاههای شبکه، امکان تحلیل رویدادهای امنیتی را فراهم میکند. این لاگها به صورت متمرکز ذخیره شده و با استفاده از قوانین تشخیص تهدید، رویدادهای مشکوک شناسایی میشوند.
قابلیت هشداردهی در زمان واقعی به تیم امنیت اجازه میدهد تا سریعاً به تهدیدات پاسخ دهند و از گسترش حملات جلوگیری کنند.
سناریوی عملی: در یک سازمان، لاگهای فایروال، سیستمعامل و برنامههای کاربردی به Wazuh ارسال میشود. در صورت مشاهده تلاشهای ناموفق ورود یا فعالیتهای غیرمعمول، سیستم هشدار میدهد و تیم امنیتی میتواند اقدامات لازم را انجام دهد.
مستندسازی فنی و شواهد ممیزی
Wazuh امکان تولید گزارشهای جامع و قابل تنظیم را برای مستندسازی فعالیتهای امنیتی و وضعیت داراییها فراهم میکند. این گزارشها میتوانند به عنوان شواهد فنی در ممیزیهای امنیتی و انطباق با استانداردهایی مانند ISO 27001 و PCI-DSS استفاده شوند.
با ذخیرهسازی لاگها و رویدادهای امنیتی در یک پایگاه داده متمرکز، امکان بازبینی و تحلیل تاریخی نیز فراهم میشود که برای تحقیقات دیجیتال و پاسخ به حوادث حیاتی است.
سناریوی عملی: در پایان هر دوره ممیزی، مدیر امنیت میتواند گزارشهای مربوط به تغییرات پیکربندی، هشدارهای امنیتی و وضعیت داراییها را استخراج و به ممیز ارائه دهد تا اثبات کند کنترلهای امنیتی به درستی اجرا شدهاند.
چکلیست بررسی فنی
- نصب و پیکربندی Wazuh Manager، Elasticsearch و Kibana بر اساس مستندات رسمی
- نصب عامل Wazuh روی تمامی داراییهای هدف برای جمعآوری دادههای امنیتی
- تعریف قوانین پایش یکپارچگی فایلها و سختسازی سیستمها
- پیکربندی جمعآوری لاگها از منابع مختلف و فعالسازی هشدارهای امنیتی
- ایجاد و تنظیم گزارشهای امنیتی برای مستندسازی و ممیزی
- بررسی صحت ارسال و دریافت دادهها در داشبورد Wazuh
- آموزش تیم امنیتی برای واکنش سریع به هشدارهای تولید شده
جمعبندی
Wazuh به عنوان یک پلتفرم متنباز قدرتمند، امکان مدیریت جامع داراییهای سایبری، سختسازی سیستمها، جمعآوری و تحلیل لاگها و مستندسازی فنی را برای سازمانها فراهم میکند. با پیادهسازی صحیح این ابزار و بهرهگیری از قابلیتهای آن، تیمهای امنیتی میتوانند سطح امنیت سازمان را به طور قابل توجهی ارتقا دهند و شواهد لازم برای ممیزیهای امنیتی را به صورت دقیق و قابل اتکا فراهم آورند.
امنیار چطور به اجرای این مسیر کمک میکند؟
امنیار برای تیمهای امنیت، مدیران سیستم و DevSecOps مسیر ثبت دارایی، پیگیری وضعیت سختسازی، نگهداری شواهد فنی و آمادهسازی ممیزی را شفافتر میکند.