
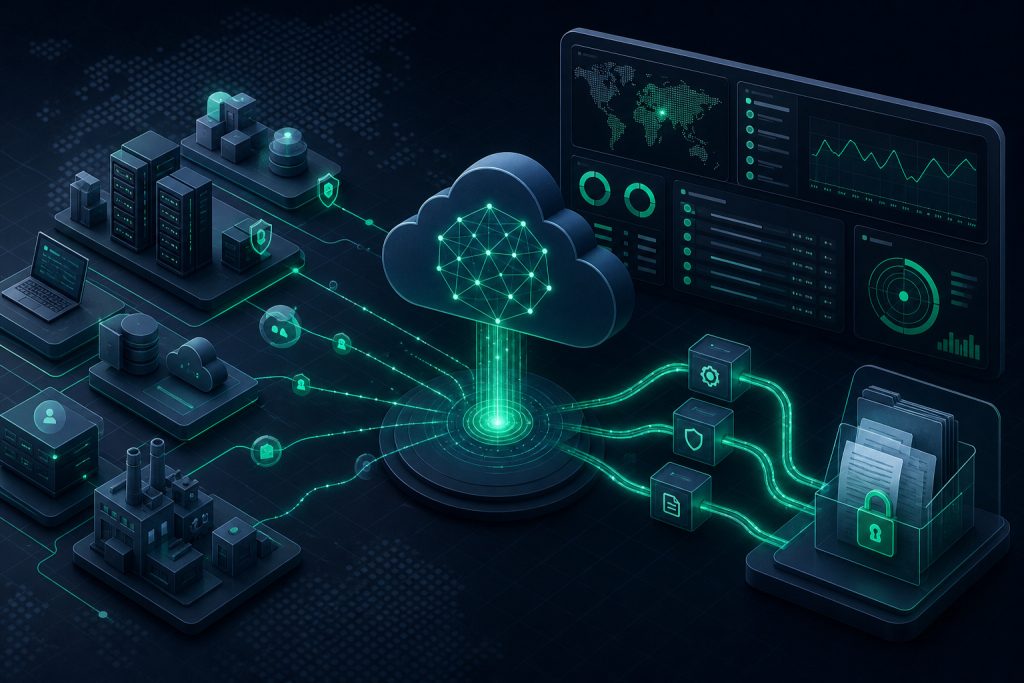
Wazuh Cloud یک پلتفرم مدیریتشده برای بهینهسازی عملیات امنیتی است که با حذف پیچیدگیهای زیرساختی، امکان تمرکز بر مدیریت داراییهای سایبری، سختسازی سیستمها، جمعآوری لاگها و تولید شواهد فنی برای ممیزی را فراهم میکند.
در سازمانهای مدرن، مدیریت داراییهای سایبری، سختسازی سیستمها، جمعآوری لاگها و تولید شواهد فنی برای ممیزیهای امنیتی از اهمیت بالایی برخوردار است. استفاده از پلتفرمهای SIEM و XDR به تیمهای امنیتی کمک میکند تا دید جامعی بر محیطهای فناوری اطلاعات خود داشته باشند و تهدیدات را سریعتر شناسایی و پاسخ دهند. با این حال، نگهداری و مدیریت زیرساخت این پلتفرمها بهویژه در مقیاس بزرگ، چالشهای عملیاتی فراوانی ایجاد میکند. Wazuh Cloud به عنوان یک سرویس کاملاً مدیریتشده، این بار عملیاتی را کاهش داده و امکان تمرکز بر فعالیتهای امنیتی اصلی را فراهم میآورد. این راهنما به مدیران امنیت اطلاعات (CISO)، مدیران سیستم و تیمهای DevSecOps کمک میکند تا با استفاده از Wazuh Cloud، داراییهای سایبری خود را مدیریت، سیستمها را سختسازی، لاگها را جمعآوری و شواهد فنی لازم برای ممیزیها را بهصورت مؤثر تولید کنند.
چالشهای عملیاتی مدیریت خودکار پلتفرمهای امنیتی
اجرای پلتفرمهای SIEM و XDR به صورت خودمدیریت، نیازمند مدیریت مداوم زیرساخت، مقیاسپذیری، بهروزرسانیها، پشتیبانگیری و اطمینان از دسترسپذیری بالا است. با رشد محیطهای فناوری اطلاعات، حجم دادههای امنیتی افزایش یافته و مدیریت این پلتفرمها پیچیدهتر میشود.
تیمهای امنیتی معمولاً مسئولیت نظارت بر سلامت خوشهها، رفع مشکلات زیرساختی، مدیریت سیاستهای نگهداری دادهها و هماهنگی بهروزرسانیها را بر عهده دارند که این امور میتواند منابع قابل توجهی از زمان و نیروی انسانی را مصرف کند.
این چالشها باعث میشود که تمرکز تیمهای امنیتی از فعالیتهای اصلی مانند شکار تهدید، مهندسی تشخیص و پاسخ به حادثه به مدیریت زیرساخت منحرف شود.
معرفی Wazuh Cloud و مزایای آن
Wazuh Cloud یک سرویس کاملاً مدیریتشده مبتنی بر پلتفرم Wazuh است که زیرساختهای لازم برای جمعآوری و تحلیل دادههای امنیتی را به صورت ابری فراهم میکند. این سرویس مسئولیت تامین زیرساخت، نگهداری، بهروزرسانی و مقیاسپذیری را بر عهده دارد و تیمهای امنیتی را از دغدغههای فنی زیرساخت آزاد میکند.
مزایای کلیدی Wazuh Cloud شامل استقرار سریع، مقیاسپذیری خودکار، بهروزرسانیهای مستمر، دسترسی به پشتیبانی حرفهای و تمرکز بیشتر بر فعالیتهای امنیتی اصلی است.
همچنین این سرویس با رعایت استانداردهای امنیتی و انطباق با مقرراتی مانند PCI DSS و SOC 2، بستر مناسبی برای مدیریت امنیت و انطباق فراهم میآورد.
مدیریت داراییهای سایبری با Wazuh Cloud
Wazuh Cloud امکان شناسایی و ثبت داراییهای سایبری شامل نقاط پایانی، سرورها، بارهای کاری ابری، کانتینرها و تجهیزات شبکه را فراهم میکند. این داراییها به صورت خودکار کشف و در پلتفرم ثبت میشوند تا دید کاملی از محیط امنیتی ایجاد شود.
با استفاده از قابلیتهای Wazuh، میتوان وضعیت امنیتی هر دارایی را پایش کرده و تغییرات مشکوک یا غیرمجاز را شناسایی نمود.
این اطلاعات به عنوان شواهد فنی برای ممیزیهای امنیتی و مدیریت ریسک قابل استفاده هستند.
سختسازی سیستمها و بهبود وضعیت امنیتی
Wazuh Cloud با ارائه قوانین تشخیص و هشدارهای پیشفرض و قابل تنظیم، به تیمهای امنیتی کمک میکند تا نقاط ضعف و آسیبپذیریها را شناسایی و برطرف کنند.
این پلتفرم امکان توسعه و تنظیم قوانین تشخیص، دیکودرها و ادغامهای پیشرفته را دارد که به بهبود دقت تشخیص و کاهش هشدارهای کاذب کمک میکند.
سختسازی مستمر سیستمها از طریق بهروزرسانیهای خودکار و اعمال سیاستهای امنیتی در محیطهای مختلف، وضعیت امنیتی کلی سازمان را بهبود میبخشد.
جمعآوری لاگها و تولید شواهد فنی برای ممیزی
Wazuh Cloud به صورت متمرکز لاگهای امنیتی و عملیاتی را از منابع مختلف جمعآوری و ذخیره میکند. این لاگها شامل رویدادهای سیستم، لاگهای دسترسی، تغییرات پیکربندی و هشدارهای امنیتی هستند.
این دادهها به عنوان شواهد فنی معتبر برای ممیزیهای امنیتی و انطباق با استانداردهای مختلف قابل استفاده هستند.
با استفاده از قابلیتهای گزارشگیری و تحلیل هوشمند، تیمهای امنیتی میتوانند روندها و الگوهای تهدید را شناسایی و مستند کنند.
سناریوی عملی: استقرار و اعتبارسنجی Wazuh Cloud در یک سازمان متوسط
یک سازمان متوسط با تعداد قابل توجهی سرور، ایستگاه کاری و بارهای کاری ابری قصد دارد با استفاده از Wazuh Cloud، داراییهای سایبری خود را مدیریت و امنیت را بهبود بخشد.
ابتدا با ثبتنام در سرویس Wazuh Cloud، محیط مدیریت شده ایجاد میشود. سپس با نصب عاملهای Wazuh روی داراییها، جمعآوری دادههای امنیتی آغاز میشود.
تیم امنیتی با استفاده از داشبوردهای Wazuh Cloud، وضعیت سلامت داراییها، هشدارهای امنیتی و گزارشهای انطباق را مشاهده و تحلیل میکند.
برای اعتبارسنجی، بررسی میشود که تمامی داراییها به درستی شناسایی شدهاند، لاگها به صورت متمرکز دریافت میشوند و هشدارهای تنظیم شده به درستی فعال و قابل پیگیری هستند.
چکلیست بررسی فنی
- اطمینان از ثبت و شناسایی کامل داراییهای سایبری در Wazuh Cloud
- پیکربندی و بهروزرسانی مستمر قوانین تشخیص و هشدارها
- نظارت بر جمعآوری لاگها و صحت ذخیرهسازی آنها
- بررسی دورهای گزارشهای امنیتی و انطباق برای ممیزیها
- استفاده از قابلیتهای پشتیبانی حرفهای برای بهینهسازی پلتفرم
- تمرکز بر تحلیل و پاسخ به تهدیدات به جای مدیریت زیرساخت
- اعتبارسنجی عملکرد و مقیاسپذیری پلتفرم در محیط عملیاتی
جمعبندی
Wazuh Cloud با ارائه یک پلتفرم کاملاً مدیریتشده، چالشهای عملیاتی نگهداری و مقیاسپذیری پلتفرمهای امنیتی را کاهش میدهد و امکان تمرکز تیمهای امنیتی بر فعالیتهای اصلی مانند مدیریت داراییهای سایبری، سختسازی سیستمها، جمعآوری لاگها و تولید شواهد فنی برای ممیزی را فراهم میکند. این سرویس با بهروزرسانیهای مستمر، پشتیبانی حرفهای و رعایت استانداردهای امنیتی، به سازمانها کمک میکند تا دید جامع و قابل اعتمادی نسبت به وضعیت امنیتی خود داشته باشند و پاسخگویی به تهدیدات را بهبود بخشند.
امنیار چطور به اجرای این مسیر کمک میکند؟
امنیار برای تیمهای امنیت، مدیران سیستم و DevSecOps مسیر ثبت دارایی، پیگیری وضعیت سختسازی، نگهداری شواهد فنی و آمادهسازی ممیزی را شفافتر میکند.