
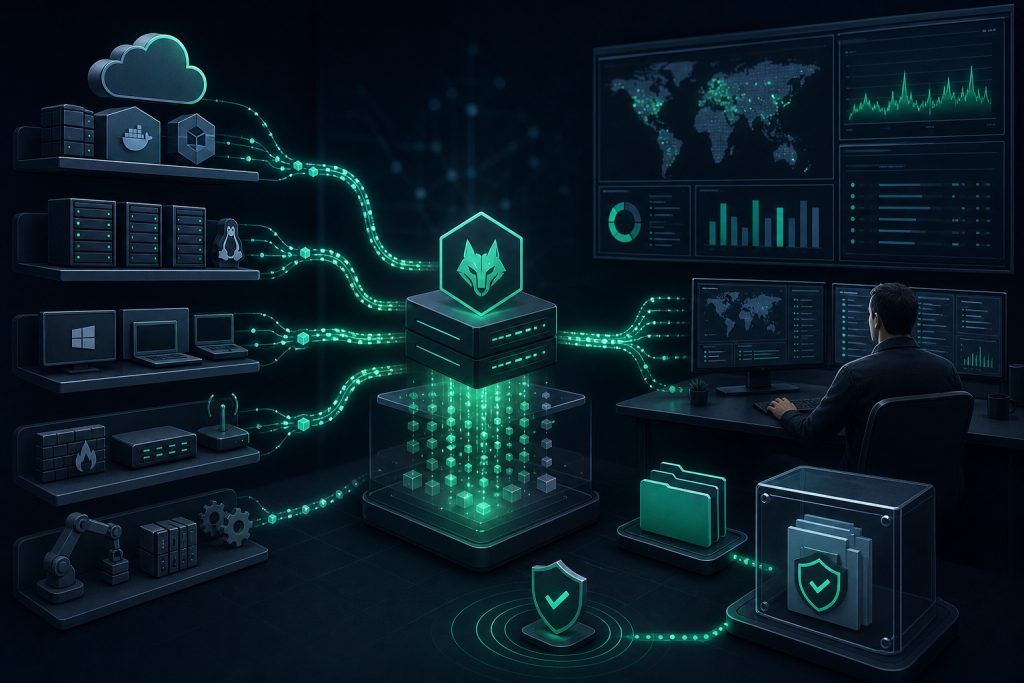
این راهنما به مدیران امنیت اطلاعات (CISO)، مدیران سیستم و تیمهای DevSecOps کمک میکند تا با استفاده از قابلیتهای جمعآوری لاگ Wazuh، داراییهای عملیاتی خود را شناسایی، سختسازی کنند، لاگها را بهصورت متمرکز جمعآوری و تحلیل نمایند و شواهد فنی لازم برای ممیزیهای امنیتی را فراهم آورند.
جمعآوری دادههای لاگ یکی از ارکان اصلی مدیریت امنیت اطلاعات و پاسخ به رخدادها است. Wazuh به عنوان یک پلتفرم متنباز امنیتی، امکان جمعآوری، تحلیل و ذخیرهسازی لاگها از نقاط انتهایی، دستگاههای شبکه و برنامهها را فراهم میکند. این راهنما به تشریح نحوه عملکرد، پیکربندی و استفاده عملی از قابلیتهای جمعآوری لاگ Wazuh میپردازد تا سازمانها بتوانند داراییهای خود را بهتر مدیریت و امنیت آنها را تضمین کنند.
چگونه Wazuh لاگها را جمعآوری میکند؟
Wazuh با نصب یک عامل (Agent) روی هر نقطه انتهایی، لاگهای سیستم و برنامهها را جمعآوری و به سرور مرکزی ارسال میکند. این عامل لاگها را به صورت محلی دریافت و پس از پردازش اولیه، به سرور Wazuh میفرستد تا تحلیلهای امنیتی و انطباقی انجام شود.
علاوه بر عاملها، Wazuh قابلیت دریافت لاگها از طریق پروتکل syslog و APIهای شخص ثالث را نیز دارد که امکان یکپارچهسازی با دستگاهها و برنامههای مختلف را فراهم میکند.
این روشها به تیم امنیتی امکان میدهد تا لاگهای متنوعی از منابع مختلف را به صورت متمرکز جمعآوری و تحلیل کنند.
پیکربندی جمعآوری لاگها در Wazuh
برای شروع، باید عامل Wazuh را روی نقاط انتهایی نصب و ثبتنام کنید. سپس در فایل پیکربندی عامل (agent.conf یا ossec.conf) مسیر لاگهایی که باید مانیتور شوند را مشخص کنید.
Wazuh امکان مانیتورینگ لاگهای پایه، لاگهای مبتنی بر تاریخ، استفاده از الگوهای wildcard و متغیرهای محیطی را دارد که انعطافپذیری بالایی در پوشش منابع مختلف فراهم میکند.
در سرور Wazuh نیز میتوان syslog را پیکربندی کرد تا لاگهای ارسال شده از دستگاههای شبکه را دریافت و پردازش کند.
برای سیستمعاملهای مختلف مانند ویندوز، لینوکس و مک، تنظیمات خاصی وجود دارد که باید مطابق مستندات Wazuh اعمال شود تا جمعآوری لاگها به درستی انجام شود.
سختسازی و مدیریت داراییها با استفاده از لاگها
با جمعآوری لاگهای سیستم و برنامهها، میتوان داراییهای عملیاتی را شناسایی و وضعیت امنیتی آنها را ارزیابی کرد.
Wazuh با ماژولهایی مانند Syscollector امکان جمعآوری اطلاعات دقیق سختافزاری و نرمافزاری هر نقطه انتهایی را فراهم میکند که به عنوان شواهد فنی در ممیزیها قابل استفاده است.
با تحلیل لاگها میتوان تغییرات غیرمجاز، نصب نرمافزارهای جدید، فعالیتهای مشکوک و رخدادهای امنیتی را شناسایی و اقدامات اصلاحی را انجام داد.
این فرآیند به سختسازی سیستمها و کاهش سطح حمله کمک میکند.
تحلیل لاگها و استخراج شواهد فنی برای ممیزی
Wazuh لاگهای جمعآوری شده را پیشپردازش (Pre-decoding) و سپس با استفاده از دیکدرها (Decoders) و قوانین تعریف شده (Rules) تحلیل میکند تا رخدادهای امنیتی و انطباقی را شناسایی کند.
این تحلیلها میتوانند شامل تشخیص نصب برنامهها، فعالیتهای PowerShell در ویندوز، تغییرات فایلها و رخدادهای شبکه باشند.
نتایج تحلیلها به صورت هشدار (Alert) در داشبورد Wazuh نمایش داده میشوند و میتوان آنها را برای گزارشدهی و مستندسازی به کار برد.
شواهد فنی استخراج شده از لاگها برای اثبات انطباق با استانداردهای امنیتی و پاسخ به ممیزیها حیاتی است.
سناریوی عملی: جمعآوری و تحلیل لاگهای ویندوز با Wazuh
فرض کنید سازمان شما دارای چندین سرور و ایستگاه کاری ویندوز است که باید لاگهای امنیتی و سیستمی آنها جمعآوری شود.
ابتدا عامل Wazuh را روی هر سیستم ویندوز نصب و ثبتنام میکنید.
سپس در فایل پیکربندی عامل مسیر لاگهای مورد نظر مانند لاگهای PowerShell و نصب برنامهها را مشخص میکنید.
در سرور Wazuh، syslog و ماژولهای مربوط به ویندوز فعال میشوند تا لاگها دریافت و تحلیل شوند.
با این روش، هرگونه نصب نرمافزار جدید یا اجرای اسکریپتهای مشکوک به سرعت شناسایی و هشدار داده میشود.
این دادهها به عنوان شواهد فنی در ممیزیهای امنیتی قابل استفاده هستند.
اعتبارسنجی و بررسی صحت عملکرد جمعآوری لاگها
برای اطمینان از صحت پیکربندی، ابتدا باید اتصال عاملها به سرور Wazuh را بررسی کنید.
با استفاده از ابزارهای داخلی Wazuh میتوان وضعیت عاملها، تعداد لاگهای ارسال شده و هشدارهای تولید شده را مشاهده کرد.
همچنین بررسی لاگهای خود Wazuh سرور و عاملها نشان میدهد که آیا لاگها به درستی دریافت و پردازش میشوند یا خیر.
تستهای عملی مانند ایجاد رخدادهای آزمایشی (مثلاً نصب برنامه جدید یا اجرای دستور PowerShell) و مشاهده ثبت آنها در داشبورد، از روشهای موثر اعتبارسنجی است.
چکلیست بررسی فنی
- نصب و ثبتنام عامل Wazuh روی تمام نقاط انتهایی مورد نظر
- پیکربندی مسیرهای لاگ مناسب در فایل agent.conf یا ossec.conf
- فعالسازی و پیکربندی syslog روی سرور Wazuh برای دریافت لاگهای شبکه
- تنظیمات اختصاصی سیستمعاملها (ویندوز، لینوکس، مک) را مطابق مستندات اعمال کنید
- بررسی اتصال عاملها و صحت ارسال لاگها به سرور
- تست ثبت رخدادهای آزمایشی و مشاهده آنها در داشبورد Wazuh
- استفاده از ماژول Syscollector برای جمعآوری اطلاعات داراییها و سختسازی
- مستندسازی و آرشیو لاگها به عنوان شواهد فنی برای ممیزی
جمعبندی
جمعآوری و تحلیل لاگها با Wazuh یک فرآیند کلیدی برای مدیریت امنیت و انطباق سازمانها است. با نصب عاملها، پیکربندی دقیق مسیرهای لاگ و استفاده از امکانات تحلیل پیشرفته، تیمهای امنیتی میتوانند داراییهای خود را به خوبی شناسایی و سختسازی کنند، رخدادهای مشکوک را به موقع شناسایی نمایند و شواهد فنی لازم برای ممیزیهای امنیتی را فراهم آورند. این راهکار به بهبود وضعیت امنیتی و پاسخگویی سازمان کمک شایانی میکند.
امنیار چطور به اجرای این مسیر کمک میکند؟
امنیار برای تیمهای امنیت، مدیران سیستم و DevSecOps مسیر ثبت دارایی، پیگیری وضعیت سختسازی، نگهداری شواهد فنی و آمادهسازی ممیزی را شفافتر میکند.