
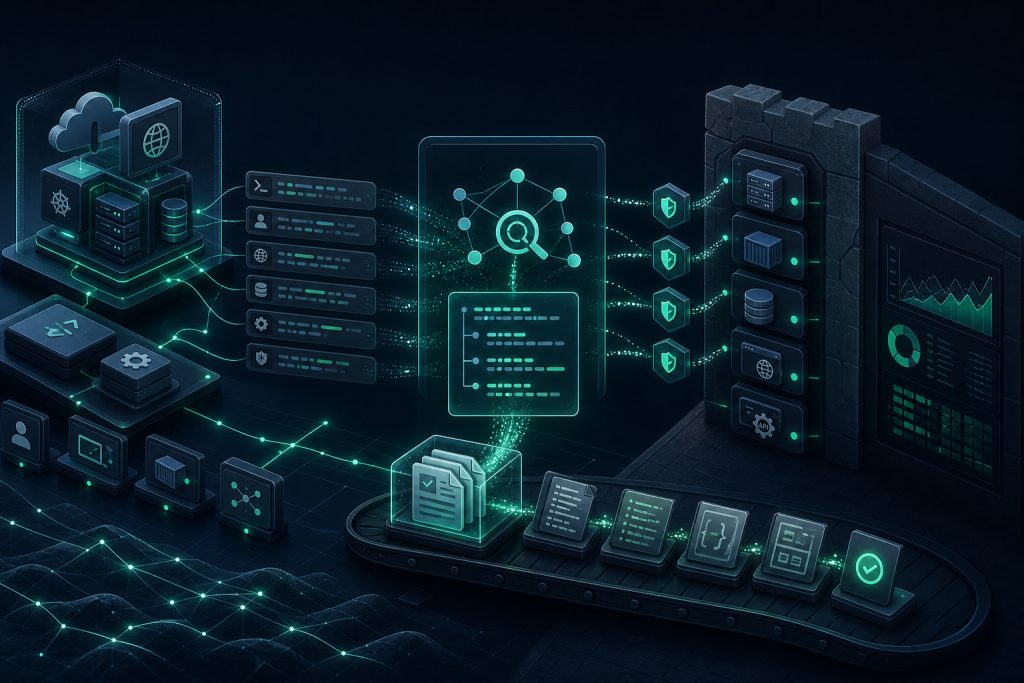
این راهنما به مدیران امنیت اطلاعات (CISO)، مدیران سیستم و تیمهای DevSecOps کمک میکند تا با بهرهگیری از قوانین Sigma در حوزه لاگبرداری و تحلیل رویدادهای امنیتی برنامهها، داراییهای سایبری خود را مدیریت، سختسازی و مستندسازی کنند.
قوانین Sigma یک استاندارد متنباز برای تعریف قوانین تشخیص رویدادهای امنیتی در سیستمهای مختلف لاگبرداری است. این قوانین به صورت YAML نوشته شده و قابلیت ترجمه به فرمتهای مختلف SIEM را دارند. در این راهنما، با تمرکز بر قوانین حوزه برنامههای کاربردی (Application) در مخزن Sigma، نحوه استفاده از این قوانین برای مدیریت داراییهای سایبری، سختسازی، لاگبرداری و جمعآوری شواهد فنی برای ممیزیهای امنیتی شرح داده میشود.
پیشنیازها و سناریوی عملیاتی
برای بهرهبرداری از قوانین Sigma در حوزه برنامههای کاربردی، ابتدا باید محیط لاگبرداری و SIEM سازمان شما قابلیت وارد کردن و پردازش قوانین Sigma را داشته باشد. همچنین باید دسترسی به لاگهای برنامههای کاربردی، شامل وبسرورها، فریمورکهای توسعه (مانند Django، Spring، Node.js) و سرویسهای مرتبط فراهم باشد.
سناریوی عملیاتی این است که تیم امنیتی قصد دارد با استفاده از قوانین Sigma، رویدادهای مشکوک و ناهنجاریهای امنیتی در برنامههای کاربردی را شناسایی و مستندسازی کند. این کار به بهبود مدیریت داراییهای سایبری، افزایش سطح سختسازی و ایجاد شواهد فنی معتبر برای ممیزیهای ISMS کمک میکند.
مدیریت داراییهای سایبری با قوانین Sigma
قوانین Sigma در شاخه application شامل پوشههایی برای انواع مختلف برنامهها و فریمورکها است، مانند django، nodejs، spring و غیره. این ساختار به شما امکان میدهد قوانین مرتبط با هر نوع برنامه را به صورت جداگانه مدیریت کنید.
برای مدیریت داراییها، ابتدا باید فهرستی از برنامهها و سرویسهای در حال اجرا در سازمان تهیه شود. سپس با استفاده از قوانین Sigma مرتبط، لاگهای تولید شده توسط این برنامهها را تحلیل کنید تا رویدادهای امنیتی مرتبط با هر دارایی شناسایی شود.
این فرآیند به شما کمک میکند تا داراییهای نرمافزاری را به صورت عملیاتی و مبتنی بر رویدادهای واقعی پایش کنید و در صورت بروز رخدادهای غیرعادی، سریع واکنش دهید.
سختسازی برنامهها با تحلیل لاگها
قوانین Sigma به شما امکان میدهند الگوهای حملات و ناهنجاریها را در لاگهای برنامهها شناسایی کنید. به عنوان مثال، در پوشه django یا nodejs، قوانینی برای تشخیص تلاشهای نفوذ، خطاهای غیرمعمول و رفتارهای مشکوک وجود دارد.
با تحلیل مستمر این لاگها و شناسایی رخدادهای مشکوک، میتوانید نقاط ضعف برنامهها را شناسایی و اقدامات سختسازی مانند بهروزرسانی، پیکربندی مجدد یا اعمال سیاستهای امنیتی را انجام دهید.
این رویکرد مبتنی بر شواهد فنی، بهبود مستمر امنیت برنامهها را تضمین میکند و از بروز آسیبپذیریهای جدید جلوگیری مینماید.
جمعآوری و مستندسازی شواهد فنی برای ممیزی
یکی از چالشهای مهم در ممیزیهای امنیتی، ارائه شواهد فنی معتبر است. قوانین Sigma با تعریف دقیق الگوهای تشخیص، امکان استخراج رخدادهای امنیتی مرتبط را فراهم میکنند.
برای این منظور، باید لاگهای برنامهها به صورت منظم جمعآوری و با قوانین Sigma تحلیل شوند. سپس گزارشهای تشخیص رخدادهای امنیتی به عنوان شواهد فنی مستندسازی گردد.
این شواهد میتوانند شامل نمونههایی از تلاشهای نفوذ، خطاهای امنیتی و واکنشهای سیستم باشند که به ممیزان نشان میدهد کنترلهای امنیتی به درستی اجرا و پایش میشوند.
فرآیند عملی استفاده از قوانین Sigma در سازمان
1. شناسایی برنامهها و فریمورکهای مورد استفاده در سازمان و تعیین منابع لاگ مرتبط.
2. انتخاب قوانین Sigma مناسب از پوشههای مرتبط (مثلاً django، nodejs، spring) و تطبیق آنها با محیط سازمانی.
3. وارد کردن قوانین به سیستم SIEM یا ابزار تحلیل لاگ که از Sigma پشتیبانی میکند.
4. پیکربندی سیستم برای جمعآوری لاگهای برنامهها و اجرای قوانین به صورت خودکار.
5. بررسی نتایج تحلیل و واکنش به رخدادهای امنیتی شناسایی شده.
6. مستندسازی رخدادها و گزارشدهی به تیمهای امنیت و ممیزی.
اعتبارسنجی و بررسی صحت عملکرد
برای اطمینان از عملکرد صحیح قوانین Sigma، باید موارد زیر را بررسی کنید:
• صحت تطابق قوانین با لاگهای واقعی برنامهها و عدم تولید هشدارهای کاذب زیاد.
• پوشش مناسب انواع رخدادهای امنیتی مرتبط با برنامهها.
• توانایی استخراج گزارشهای دقیق و قابل استناد برای ممیزی.
• بهروزرسانی منظم قوانین با توجه به تغییرات برنامهها و تهدیدات جدید.
میتوانید با نمونهسازی رخدادهای شناخته شده و بررسی شناسایی آنها توسط قوانین، صحت عملکرد را ارزیابی کنید.
چکلیست بررسی فنی
- شناسایی و فهرستبندی دقیق داراییهای نرمافزاری و برنامههای کاربردی
- انتخاب و تطبیق قوانین Sigma مرتبط با هر نوع برنامه و فریمورک
- راهاندازی سیستم جمعآوری لاگ و وارد کردن قوانین Sigma به SIEM
- پایش مستمر لاگها و تحلیل رخدادهای امنیتی با قوانین Sigma
- مستندسازی شواهد فنی و گزارشدهی برای ممیزیهای امنیتی
- بررسی و بهروزرسانی دورهای قوانین و پیکربندیها
- اعتبارسنجی عملکرد قوانین با نمونهسازی رخدادهای واقعی
جمعبندی
استفاده از قوانین Sigma در حوزه برنامههای کاربردی، روشی موثر برای مدیریت داراییهای سایبری، افزایش سطح سختسازی و جمعآوری شواهد فنی معتبر است. این رویکرد به تیمهای امنیت و DevSecOps کمک میکند تا با تحلیل دقیق لاگها، رخدادهای مشکوک را شناسایی و به موقع واکنش نشان دهند. همچنین مستندسازی این رخدادها، فرآیند ممیزیهای امنیتی را تسهیل میکند و به بهبود مستمر امنیت سازمان کمک مینماید.
امنیار چطور به اجرای این مسیر کمک میکند؟
امنیار برای تیمهای امنیت، مدیران سیستم و DevSecOps مسیر ثبت دارایی، پیگیری وضعیت سختسازی، نگهداری شواهد فنی و آمادهسازی ممیزی را شفافتر میکند.